14 de junio de 2014

Tres detenidos y una imputada por fraudes en el catastro tinerfeño

La Guardia Civil ha detenido a tres personas, e imputado a una cuarta, por delitos de prevaricación, falsedad documental, cohecho y tráfico de influencias cometidos desde el Catastro de Santa Cruz de Tenerife, en el marco de la "operación Perceval".

Los arrestados son un funcionario de la Gerencia Territorial del Catastro de Santa Cruz de Tenerife, un antiguo trabajador de una notaría, y un gestor. La persona imputada es funcionaria de la citada administración. Estas personas están acusadas de delitos de prevaricación, falsedad documental, cohecho y tráfico de influencias.

Las detenciones comenzaron el pasado martes, cuando a primera hora de la mañana agentes de paisano de la Guardia Civil, que viajaron desde Madrid, se personaron en el Catastro tinerfeño con órdenes de registro y procedieron a la detención del funcionario de esta administración. Además, a la persona imputada le pidieron que abandonara su puesto de trabajo y permaneciera localizada. Los agentes permanecieron durante todo el día en las citadas oficinas.

La investigación, dirigida por el Juzgado de Instrucción número 1 de San Cristóbal de La Laguna, se venía desarrollando desde hace varios meses.

Según explica la Guardia Civil, al parecer, los funcionarios de la Gerencia Territorial del Catastro de Santa Cruz de Tenerife, en acuerdo con el que fuera trabajador de la notaría, procedían a la emisión de resoluciones y certificaciones catastrales irregulares favoreciendo los intereses de terceras personas.
Estos beneficiarios de las actividades ilícitas pagaban altas cantidades de dinero para alterar la titularidad de parcelas, tanto de personas vivas como recién fallecidas; modificar superficies y trazado de las mismas, en muchos casos para obtener más terreno; inscribirlas irregularmente en el Registro de la Propiedad, reducir impuestos de bienes inmuebles a pagar, e, incluso, realizar trámites administrativos que tardan entre seis meses y un año en un solo día, entre otras acciones ilícitas.

Durante la investigación, se pudo determinar cómo algunas personas, burlando los canales reglamentarios, conseguían certificaciones catastrales sobre determinadas parcelas. Estos, contaban con la ayuda de los ahora detenidos, que incumpliendo las normas esenciales del procedimiento propio para este tipo de tramitaciones, falseaban las bases de datos del Catastro y emitían las certificaciones con una nueva realidad catastral, explica la Benemérita en un comunicado de prensa.

De forma posterior, dichas certificaciones eran incorporadas a protocolos notariales, siendo utilizados, entre otras cosas, para aportarlos al correspondiente Registro de la Propiedad y así inscribir las parcelas de manera ilícita.
En cuanto al tipo de parcelas, fuentes de la Guardia Civil señalaron que la mayor parte eran fincas rurales.
Durante la operación los agentes realizaron cuatro entradas y registros en domicilios de los detenidos y en dependencias de la Gerencia Territorial del Catastro de Santa Cruz de Tenerife.

La investigación, que está bajo secreto de sumario, continúa abierta, ya que no se descartan nuevas imputaciones tanto a implicados como a beneficiarios de estas actividades ilícitas.

La operación está siendo llevada a cabo por el Grupo de Delitos Contra la Administración de la Unidad Central Operativa (UCO) de la Guardia Civil y por la Unidad de Policía Judicial del mismo Cuerpo de Santa Cruz de Tenerife, todo ello en estrecha colaboración con la Dirección General del Catastro del Ministerio de Hacienda y Administraciones Públicas.

13 de junio de 2014

Primer golpe policial contra una web de apuestas deportivas por estafa

La primera operación policial contra una casa online de apuestas deportivas en España se ha saldado con las detenciones de un hombre y tres de sus hijos en Burgos y Benidorm. Los agentes de la Unidad de Investigación Tecnológica (UIT) les acusan de haber estafado a más de 400 personas casi medio millón de euros. La web 21kbet.com cesó su actividad de forma inesperada y sin previo aviso a los usuarios registrados, apropiándose los arrestados supuestamente del dinero que los jugadores tenían depositado en la plataforma.


La investigación arrancó tras recibirse en enero de 2013 una denuncia interpuesta por la Asociación de Víctimas del Fraude del Juego Online, con sede en Pozuelo de Alarcón, en representación de 21 usuarios de España, Portugal y Estados Unidos. Esta web, a través de la que se podían hacer apuestas de partidos de fútbol, baloncesto, balonmano y otros deportes, funcionó desde junio de 2011 al mismo mes de 2012. En ese tiempo, más de 4.000 usuarios de todo el mundo hicieron uso de este portal de apuestas,que tuvo transacciones por importe de 7,5 millones de euros.

La web cerró posiblemente porque entró en la plena ilegalidad cuando el Gobierno dictó el real decreto 1611/2011 que regulaba el juego online y que obligaba a las empresas que se dedicaran a esta actividad a hacer desde un dominio en España, no en el extranjero.

Los detenidos operaron en este año mediante una empresa ficticia que inscribieron en Burgos con documentación falsa. Paralelamente, los cuatro contrataron supuestamente servicios con  intermediarios financieros internacionales y con entidades bancarias españolas.

La policía tropezó con una primera dificultad en sus investigaciones: la web se había esfumado y no había rastro de ella en internet. A través de herramientas tecnológicas, los agentes lograron recuperar parte de esa web y así encontraron pistas que les condujeron hasta Suiza y Polonia, donde están ubicadas las empresas legales con las que la web tenía contratadas las plataformas de juego online y que daban soporte a esta casa de apuestas deportivas.

La empresa de Polonia facilitó a la policía la base de datos que contenía una relación de 4.112 clientes de la casa de juegos sospechosa. Así se descubrió que 240 usuarios habían sido estafados, al ponerles a cero el contador de su cuenta, y a otros 355 perjudicados a los que los estafadores no les permitían retirar el dinero que habían depositado a través de tarjetas Visa u otros medios de pago electrónico. En total, casi 500.000 euros volatilizados.

Correo enviado a un apostante que reclamó la devolución del dinero.

La compañía web realizaba una estrategia comercial agresiva y "muy atractiva" para captar jugadores, ya que ofrecían "bonos de bienvenida" de hasta 1.000 euros de saldo. "La práctica comercial y las denuncias de varios usuarios pusieron de manifiesto que, en muchos casos, estas promociones eran solo un señuelo que el jugador nunca llegaría a retirar", ha declarado el inspector jefe Roberto Fernández Alonso, responsable de la sección operativa de redes de la UIT.

Los delincuentes eran igualmente agresivos con los clientes que, al advertir la estafa, les reclamaban el dinero. Se comunicaban a través del correo oficina-robos@kbet.com. A uno de los perjudicados le escribieron: "Nosotros no te robamos el dinero. Te lo cojemos prestado hasta que nos de la puta gana".
Los detenidos son Ventura P. L., de 68 años, y sus hijos Enrique P. A., Jorge P.A. y Óscar P. A. El padre y uno de sus hijos tenían antecedentes policiales por estafas. La policía no ha encontrado dinero en su poder, por lo que no sabe el uso que han dado a sus ganancias. Todos están en libertad con cargos de estafa y falsedad en documento público, mientras el tribunal Supremo dirime qué juzgado se encarga de tramitar el sumario.

8 de junio de 2014

Lo que Google no ve

El informático Edward Snowden, la Agencia de Seguridad Nacional estadounidense, los rebeldes sirios y un nutrido grupo de traficantes de droga comparten oficina. Está en las interioridades de Internet, en la denominada deep web (web profunda). Un submundo, pese a lo místico del nombre, formado por toda la información que los buscadores convencionales como Google o Yahoo no pueden rastrear.

En muchos casos se trata simplemente de páginas con contenidos no indexados: intranets, bases de datos como la de la Biblioteca del Congreso de Estados Unidos o webs en proceso de desguace. La gran mayoría de contenidos de Internet —entre el 80% y el 95% según la mayoría de las estimaciones, aunque sea muy difícil dar un porcentaje real—, no son accesibles a través de buscadores. Pero la deep web incluye también un creciente volumen de contenidos cifrados por motivos políticos, militares, de activismo de la privacidad o puramente delictivos. La revolución de Egipto, Wikileaks o el cibercrimen más sofisticado se han movido en los últimos tiempos en un entorno forjado en este reino de lo anónimo.

Para navegar por las profundidades de la Red, si un usuario conoce la dirección exacta de la página que está buscando, podría acceder a ella escribiendo en el ordenador la URL. Pero su navegación no sería segura. Cada búsqueda puede ser fácilmente monitorizada o utilizada para comerciar con los datos de los usuarios.
La privacidad es una de las claves de la revolución de los 'hacktivistas'
La respuesta ha sido crear redes encriptadas que garantizan una navegación anónima, como la famosa Tor, utilizada hoy por alrededor de 2,5 millones de personas en todo el mundo. Pero el sistema se ha convertido también en un innegable paraíso para el comercio de productos ilegales y el cibercrimen. Cualquiera puede actuar, o delinquir, sin dejar rastro.

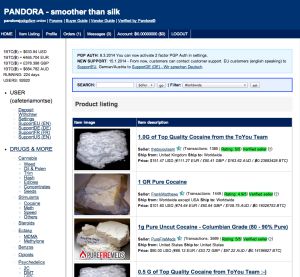
Captura de páginas donde venden droga

El propio nombre de la red Tor (The Onion Router) alude a su funcionamiento: un sistema de capas (como una cebolla, onion en inglés) que elimina el rastro de la búsqueda. El ordenador se conecta al azar a direcciones IP de usuarios que se han unido a Tor en todo el mundo (cada uno puede elegir formar o no parte de esa red en la que los usuarios se ocultan unos a otros) y va cambiando de forma aleatoria, haciendo prácticamente imposible dar con el origen de esas búsquedas.

El sistema es sencillo. Solo hacen falta un ordenador y un software libre, que puede descargarse desde cualquier buscador. Durante un par de horas, en una casa del Raval barcelonés, un informático experto en redes muestra a EL PAÍS varias tiendas donde uno puede conseguir cualquier producto ilegal imaginable. En el portal de la deep web Agora se vende un gramo de cocaína pura por 70 euros, 10 gramos de speed por 47 euros… En Pandora, otro de los mercados de este mundo subterráneo, un subfusil de asalto M4 vale 4.700 euros; DNI españoles y pasaportes de todas las nacionalidades se pueden obtener por poco más de 40 euros. Buceando un poco más, incluso hay quien se ofrece para asesinar a un tercero y, según fuentes de los Mossos d'Esquadra, es fácil comprar imágenes de torturas, violaciones y asesinatos.
En octubre de 2013, el FBI cerró Silk Road, hasta entonces el mayor cibermercado negro que existía en la deep web. Su propietario, un chaval de 29 años apodado Dread Pirate Roberts, a quien le encontraron casi tres millones de euros en bitcoins, fue acusado de tráfico de narcóticos, lavado de dinero, conspiración y piratería. Se hicieron cientos de miles de transacciones (se estima que por un valor de 20 millones de dólares, unos 15 millones de euros) y, según se anunció, se vendieron cientos de kilos de droga. “Silk Road se ha convertido en el mercado criminal más sofisticado y extenso en Internet hoy en día”, se anunció. Duró unas horas. Al día siguiente de la intervención, ya ocupaban ese trono nuevos mercados como Pandora o Agora.
La red Tor es utilizada por más de dos millones y medio de personas
Todas las compras se pagan en bitcoins —una volátil criptodivisa creada en 2009 por el misterioso seudónimo Satoshi Nakamoto que hoy cotiza a unos 480 euros— y las transacciones suelen realizarse mediante intermediarios (los llamados escrow o fidecomisos): servicios que retienen el pago hasta que no se recibe la mercancía en el domicilio a través del correo. El grado de fiabilidad de ambas partes se puntúa después de cada transacción, imitando a plataformas legales como eBay. “Buenísima calidad, como siempre. Muy recomendado”, reza uno de los comentarios de los clientes de un vendedor de cocaína. Pese a ello, gran parte de las ofertas son una estafa, asegura el jefe de delitos informáticos de los Mossos d'Esquadra mientras un miembro de la unidad muestra a EL PAÍS, en las dependencias del cuerpo en Sabadell, algunas páginas de pederastia.

Tor fue creada en 2003 como una evolución del proyecto The Onion Routing, que realizaba el Laboratorio de Investigación Naval de los EE UU. Como Internet, su origen fue militar, pero hoy es se encarga de su gestión y mantenimiento Tor Project, una organización sin ánimo de lucro radicada en Massachusetts y compuesta en su mayoría por voluntarios. Su director es el informático Roger Lingledine, uno de los creadores originales y gurú de este movimiento. El nivel de privacidad alcanzado por la red es casi perfecto. Javier Barrios, del departamento de cibercrimen de la empresa de seguridad informática s21SEC lo corrobora. “Tor es actualmente un sistema de privacidad muy fuerte, resulta extremadamente complejo dar con la IP del usuario final. Si bien es cierto que organismos como la NSA, [la Agencia de Seguridad Nacional estadounidense] han tenido algunos ataques exitosos contra la red, sigue siendo un sistema muy fuerte”.
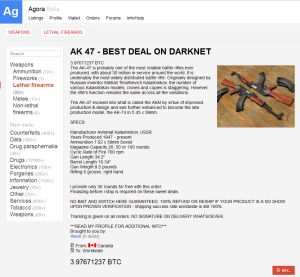
Captura de un página web de venta de armas

Precisamente, Edward Snowden, el informático que destapó el caso de espionaje masivo de la NSA, aseguró hace unas semanas en una videoconferencia que Tor es su red preferida para garantizar el anonimato, y la propia agencia para la que trabajaba (que ha intentado atacar esta red varias veces, según el propio Snowden) considera a Tor “el rey” en cuestiones de seguridad.

Para la policía es muy complicado rastrear las transacciones que se realizan en la deep web y, en la mayoría de los casos, al tratarse de menudeo de droga, ni siquiera merece la pena una intervención complicadísima judicial y tecnológicamente. “El delincuente busca que no le puedas vincular con una comunicación o una gestión; un anonimato casi absoluto. Y las redes Tor dificultan la trazabilidad de alguien”, explica el jefe de Seguridad Lógica del Cuerpo Nacional de Policía en las dependencias centrales de Madrid.

La dificultad es compartida con el resto de fuerzas de seguridad, que a la falta de herramientas añaden los problemas generados por la distinta legislación internacional. “No podemos trazar de manera lógica en un procedimiento judicial lo que sería la conexión entre un autor y un contenido”, señala el jefe de delitos informáticos de los Mossos d'Esquadra, policía mucho más centrada en los delitos de pornografía infantil que también se cometen usando el submundo de la deep web. “Genera dificultades. Es un espacio donde hay que trabajar, pero que no permite a nivel procesal aplicar autorías de hechos”. En 2010, la policía autonómica catalana desmanteló una red de pederastas que operaba en la profundidad llamada —irónicamente— Protégenos.

Más allá del mundo delincuencial que esconde, la deep web y redes como Tor son el triunfo del llamado movimiento hacktivista, que lleva años luchando por la privacidad en la Red. Ha sido una herramienta indispensable en la lucha de la población de países en conflicto como Siria o lugares con censura y espionaje en Internet como China, Irán o incluso Turquía. También de nuevas iniciativas en España para obtener información sobre corrupción. Defienden que en un mundo donde los datos ya son el nuevo petróleo, si no dejamos rastro no somos rentables ni manipulables. Esa es parte de la revolución que recorre Internet y que encuentra algunas variables en casos como el del espionaje masivo de la NSA. El periodista del diario británico The Guardian que llevó el caso, Glenn Greenwald, recomendaba en este periódico la semana pasada empezar a usar correos cifrados a los profesionales que trabajan con secretos y que deben proteger a las fuentes. Mercè Molist, periodista española experta en seguridad informática, lo corrobora, y opina que si estas redes se simplifican y mejoran su velocidad, podrían empezar a usarse de forma más generalizada.
Están en ello. Tor lanzó su propio sistema de correo electrónico y, hasta que el FBI lo cerró hace un año en el marco de una operación contra la pederastia, fue bastante popular. Lo mismo le sucedió a Lavabit (el que usaba Edward Snowden) tras el escándalo de espionaje. Hoy, Protonmail, con un servidor alojado en Suiza, es la nueva alternativa de correo cifrado. Pese a todo, no existe una red segura al 100%, como matiza Javier Barrios: “Todo esto hace más difícil que te encuentren, pero la NSA tiene en marcha varios sistemas para espiar Tor. No pueden romper la red, pero tienen trucos para cazar a los más descuidados. Es el juego del gato y el ratón. Pero hoy la navegación anónima es imprescindible en países donde está prohibida la navegación libre. El control de la sociedad de los gobiernos ya no es una historia conspiratoria o paranoica”.

El lado oscuro de la 'deep web'

A través de redes de comunicación como Tor se puede acceder a contenidos sin que pueda localizarse a su autor. Algunos navegadores diseñados para este entorno, como Torch o Grams, permiten visitar cibermercados que ofrecen servicios y productos ilegales. La policía alerta de que la mayoría de anuncios son una estafa.

Armas. Al entrar en mercados como Agora o Pandora, los productos están clasificados por pestañas. Seleccionamos la de “armas” y aparecen anuncios como el de un rifle AK-47 por 3,97671237 bitcoins (unos 1.920 euros). Su vendedor, radicado en Canadá, explica las bondades del artefacto y promete devolver el dinero si el cliente no queda satisfecho. También se venden pistolas desmontadas, como una Glock 26 o un fusil de asalto M4.

Drogas. Es el producto estrella de estos supermercados. Cocaína de alta pureza, MDMA, DMT, speed, marihuana, ketamina… Los envíos también se realizan por correo.

Tarjetas de crédito y documentación. Pueden conseguirse número de tarjetas de crédito para realizar compras online y toda suerte de pasaportes y carnés de identidad.

Pedofilia. La deep web esconde infinidad de páginas de pederastia, imágenes de torturas y asesinatos. Los hacker legales y los Mossos d'Esquadra ponen especial énfasis en este apartado. El jefe de delitos informáticos muestra algunos ejemplos y relata el caso del vídeo que más le ha horrorizado en los últimos tiempos: abusos sexuales y el asesinato de una niña china de dos años.

5 de junio de 2014

Decenas de detenidos en un gran golpe contra el fraude en el gasóleo

La Guardia Civil y Servicio Vigilancia Aduanera tienen en marcha una gran operación en toda España contra nueve grupos criminales dedicados a adulterar el gasóleo con la connivencia, en muchos casos, de gasolineras, en la que se esperan más de un centenar de detenidos, muchos de ellos empresarios relacionados con los hidrocarburos, y muchos pertenecientes a grupos delictivos vinculados a otras modalidades de delincuencia organizada o el tráfico de drogas. Fuentes de la investigación sitúan el monto del fraude entre cinco y 12 millones de euros mensuales, aunque la agencia Europa Press eleva la cantidad a 2.000 millones. Hasta las doce de la mañana de este jueves, al menos 50 personas habían sido arrestadas en el marco de la operación Nehar.

Gasolineras de distintas empresas —la Guardia Civil no ha facilitado información de marcas— están supuestamente implicadas en este fraude, que conlleva un supuesto riesgo para la mecánica de los automóviles. El fraude consiste en la transformación de gasóleos B (a 0,9 euros el litro de media en Madrid) y C (un euro el litro) —usados en maquinaria agrícola y calefacción, así como en embarcaciones pesqueras—, en gasóleo tipo A (1,29 euros el litro), empleado como combustible para coches y camiones. Los gasóleos B y C, además, están bonificados fiscalmente, es decir, que se paga por ellos una menor cantidad de impuestos especiales (0,078 euros por litro) que por el A (0,307 euros por litro).

Los gasóleos más baratos —tintados de rojo para distinguirlos de los caros— eran lavados con sustancias químicas para poder venderlos como la modalidad más cara, lo que supone la adicción de sustancias químicas de difícil eliminación en la combustión. El defraudador se embolsa la diferencia: en un repostaje medio de gasóleo (50 litros) el beneficio roza los 13 euros.

Miles de automovilistas han quemado este combustible en sus vehículos

Además, los defraudadores engordaban el gasóleo, para conseguir más cantidad, añadiéndole grasas, hidrocarburos más bastos o de peor calidad, según fuentes de Vigilancia Aduanera. "Desde luego la calidad no era la óptima", aseguran estas fuentes. El instituto armado está convencido de que miles de automovilistas han quemado este combustible en sus vehículos y de que esto ha supuesto perjuicios para los motores de los automóviles, especialmente para los sistemas de inyección.

Según expertos en automoción, el empleo de gasóleo agrícola o de calefacción en automóviles no entraña demasiados perjuicios para coches antiguos. Sin embargo, el empleo de este tipo de combustible en los coches modernos acaba causando daños en el sistema de inyección y en los mecanismos electrónicos con que estos van equipados.

La investigación ha dejado al descubierto la existencia de nueve tramas empresariales, perfectamente estructuradas, que se repartieron durante años este negocio fraudulento fundamentalmente en Cataluña, Andalucía, Madrid y Murcia, según fuentes próximas al caso.

La operación, en la que tiene un papel destacado el Grupo de Delitos Económicos de la Unidad Central Operativa (UCO), se está desarrollando de manera coordinada en una treintena de provincias (afecta a once comunidades autónomas), en las que se están practicando decenas de registros en domicilios, gasolineras, depósitos, empresas de transporte de combustible y en polígonos industriales donde se alteraba el combustible.

La investigación fue iniciada hace unos dos años por Vigilancia Aduanera, que se sorprendió por "la gran magnitud" del fraude, y no tanto por la metodología, habitual en este tipo de delitos. Además del fraude, los autores presuntamente han cometido numerosos delitos de falsedad documental para justificar y ocultar la compra del gasóleo bonificado que posteriormente, ya transformado y engordado, lo vendían como A. Para ello, Hacienda ha llevado a los registros a expertos en auditoría informática.


27 de mayo de 2014

Pleitos tengas y los pierdas

El Tribunal Europeo de Derechos Humanos (TEDH) considera lícito que una compañía aseguradora encargue a un detective grabar a alguien para demostrar que está mintiendo y no hacerse cargo de las indemnizaciones. Eso le ocurrió a José Luis de la Flor, de Sevilla, que alegaba que no podía conducir por las secuelas de un accidente, pero le grabaron mientras iba en moto. La sentencia, dada a conocer ayer, responde al recurso del hombre, que sufrió un atropello mientras iba en bicicleta en 1997. De la Flor reclamó daños y perjuicios por el accidente que, alegó, le impedía conducir normalmente por estrés postraumático. 

En el juicio, la compañía de seguros aportó un vídeo en el que se le veía en motocicleta en la vía pública y el juzgado de Primera Instancia de Sevilla condenó al conductor del vehículo que le atropelló a pagarle una indemnización menor que la que pedía. Ambas partes recurrieron a la Audiencia Provincial de Sevilla. En su resolución, el Tribunal de Estrasburgo da la razón a la Audiencia Provincial que, en 2002, dio validez a la prueba de vídeo al entender que estaba justificado por el objetivo que perseguía la aseguradora (limitar la cuantía de la indemnización).

Las grabaciones, alegaba la Audiencia, no se habían hecho en un lugar privado y solo estaban destinadas a ser usadas como pruebas, por lo que calificó de abusivas las pretensiones económicas del demandante. Además, dio por bueno el vídeo y el informe que adjuntaban los detectives, lo que motivó un recurso ante el Tribunal Supremo que fue rechazado en 2004.

Según el TEDH, la actuación de los tribunales españoles al aceptar el vídeo como prueba no viola la Convención Europea de Derechos Humanos en lo referente a la protección de la privacidad y del derecho a la propia imagen. A su juicio, las imágenes fueron utilizadas “exclusivamente” ante el juez —“sin riesgo de explotación ulterior”— y tenían la vocación de “contribuir legítimamente al debate judicial”.

Fuentes del Instituto de Derechos Humanos de Cataluña también ponen el énfasis en que las imágenes fueron tomadas en la vía pública y que su uso se limitó “única y exclusivamente” al proceso. Y apuntan que no hay jurisprudencia concreta al respecto.

De la Flor puntualiza que sufrió dos accidentes en menos de 12 meses y que el estrés postraumático no le impedía conducir sino que le causaba “miedo”.

Este letrado —que se ha representado a sí mismo en el proceso— incide en que el “seguimiento” al que le sometieron los detectives durante cuatro días iba más allá de las imágenes que tomaron conduciendo la motocicleta. “En el vídeo y en el dossier que remitieron al juzgado aparecían primeros planos de personas que no tenían nada que ver con el caso”, subraya. Él considera que las instancias judiciales españolas “despacharon” el caso “demasiado rápido” pese a haber jurisprudencia sobre grabación de imágenes sin consentimiento. No descarta recurrir la sentencia: “Si presento un recurso no será por lo económico, sino por lo moral; fue un atentado contra el honor y la intimidad”.

21 de mayo de 2014

Las cinco estafas más comunes en WhatsApp

Los problemas de seguridad, estafas y ataques a través de aplicaciones están a la orden del día. Y van a más, dada la proliferación de dispositivos móviles. Una de las 'apps' que más problemas genera es la popular WhatsApp, que se ha convertido en el "principal objetivo de los ciberdelincuentes".


De acuerdo con los datos recogidos por Panda Security, los usuarios de WhatsApp deben estar alerta y poner en marcha una serie de medidas de precaución para evitar caer en las redes de los ciberdelincuentes. A continuación exponemos los cinco últimos casos de ataques que ha recibido la compañía de seguridad:

1. "Te estoy escribiendo por WhatsApp. Dime si te llegan mis mensajes".

El usuario recibía un SMS del número 25565 y, al contestar, era suscrito a un servicio de SMS premium. Si recibes algún mensaje de este tipo, lo mejor es no contestar. Ningún conocido ni amigo te va a enviar un mensaje de texto desde ese tipo de números.

2. Fallo de seguridad en Android que permitía leer las conversaciones.

Gracias a Bas Bosschert, Panda Security supo que WhatsApp guarda las conversaciones en una tarjeta microSD. Por lo tanto, si el usuario ha permitido que otras aplicaciones accedan a esta tarjeta, los ciberdelincuentes podrán llegar hasta las conversaciones que se hayan mantenido anteriormente.

3. Vulnerabilidad al compartir nuestra ubicación.

Este agujero de seguridad permitía a los ciberdelincuentes conocer la ubicación de la persona que está utilizando esta opción. WhatsApp confirmó que este error ya se estaba solucionado en una nueva versión beta. En consecuencia, lo mejor que puedes hacer para evitar este tipo de incidencias es tener la aplicación lo más actualizada posible.

4. Problemas de privacidad con Facebook.

Con la compra de WhatsApp por parte de Facebook se desataron muchos rumores sobre qué iba a pasar a partir de ese momento con la privacidad de los usuarios. Se dijo incluso que Facebook publicaría un álbum de fotos en el perfil de cada uno con las imágenes que nos enviaban por WhatsApp. Esto fue desmentido inmediatamente, ya que haría que muchos abandonaran esta aplicación en favor de otras como Line o Telegram ante esta evidente pérdida de privacidad.

5. El WhatsApp de Mark Zuckerberg.

Esta operación empresarial dio pie a muchísimos timos. Otro de ellos nos hacía pensar que el fundador de Facebook, Mark Zuckerberg, nos enviaba un WhatsApp para que "reactiváramos" nuestra cuenta. ¿Qué nos pedía? Que reenviáramos un mensaje a todos nuestros contactos.


La Policía desarticula un grupo que pretendía estafar 200.000 euros en obras de arte falsificada Leer más: La Policía desarticula un grupo que pretendía estafar 200.000 euros en obras de arte falsificadas

Agentes de la Policía Nacional han desarticulado un grupo supuestamente dedicado a estafar a vendedores y compradores de arte que actuaban como intermediarios. El operativo ha permitido la detención de hasta siete personas -en las provincias de Alicante y Madrid- y la intervención de cinco obras de arte en la ciudad de Córdoba, que los detenidos pretendían "colocar" por 200.000 euros. Las obras han sido depositadas en el Museo Arqueológico Provincial de Alicante (MARQ).

Según ha informado la Comisaría provincial en un comunicado, la rápida intervención de los investigadores ha impedido la comisión de una estafa de 60.000 euros por la venta de un supuesto bajorrelieve romano del siglo I, que también ha sido incautado, además de diversos iconos griegos, piezas de marfil, esculturas de bronce, cruces talladas de plata y diez óleos sobre lienzos, entre otras piezas. 

La investigación se inició hace aproximadamente dos meses, cuando se tuvo conocimiento de un intento de apertura de una cuenta bancaria por parte de dos individuos con múltiples antecedentes policiales por estafas de gran cuantía. Tras realizar una serie de indagaciones, se comprobó que las dos personas figuraban como administradores de dos empresas de reciente creación, dedicadas a la importación de piedras preciosas desde África, que desde el primer momento se sospechó que actuaban como tapadera de alguna actividad ilícita.

Captadores, depositarios y tasadores

Tras judicializar la investigación, se fueron obteniendo datos sobre el entramado investigado y se pudo identificar a más integrantes del mismo grupo y se descubrió la "especialidad" delictiva a la que se dedicaban.
Así, los detenidos supuestamente se hacían pasar por tratantes de obras de arte para cometer las estafas. El grupo contaba con falsos especialistas en arte, captadores de clientes, depositarios e incluso un tasador que, a conveniencia de la operación a realizar, inflaba el valor de las obras que se disponían a vender. 

La operación policial culminó cuando se detectó el traslado en vehículo desde Alicante hasta Madrid de un supuesto bajo relieve romano del siglo I. El grupo delincuencial había encontrado en la capital del Estado un comprador que estaba dispuesto a pagar 60.000 euros por la pieza. La vendedora, por su parte, había denunciado el hecho al percatarse de que estaba siendo víctima de una estafa. 

Durante el operativo se practicaron siete detenciones -cuatro en Alicante y tres en Fuenlabrada (Madrid)-, y se intervino el bajorrelieve. Posteriormente se localizó en la ciudad de Córdoba un lote de supuestas obras de arte, al que pretendían dar salida por una cantidad que rondaba los 200.000 euros. Estas obras de arte eran supuestamente propiedad de una persona afincada en Alicante, que también iba a ser engañada por este grupo delictivo. 

Cuando se comprobó que el propietario de las piezas no disponía de documentación alguna sobre el origen o adquisición de las mismas, le fueron intervenidas y depositadas en el MARQ, a la espera del informe que acredite su autenticidad y procedencia. 

En la operación, se han practicado registros domiciliarios en Alicante (dos) y Córdoba (tres), donde hallaron dos iconos griegos de plata, una tabla de marfil tallada, cuatro colmillos de marfil tallados, una pareja de emperadores japoneses de marfil, una pareja de minaretes de marfil, dos esculturas de bronce y marfil, dos cruces talladas de plata, tres trípticos de marfil, una virgen tallada de marfil y diez óleos sobre lienzos. 


14 de mayo de 2014

Brotes verdes, 8.400 nuevas altas a la SS

La Policía Nacional ha detenido a 740 personas y ha imputado a 1.241 por defraudar más de 20,5 millones de euros a las arcas públicas en la mayor operación de este Cuerpo contra las empresas ficticias.

Según informa la Policía Nacional hay 135 mercantiles investigadas que supuestamente se dedicaban a hostelería, construcción, mensajería, limpieza y jardinería en Madrid, Guadalajara, Barcelona, Valencia, Castellón, Alicante, Almería, Granada y Jaén.

Entre los arrestados hay treinta administradores de las falsas empresas que sin ejercer actividad real realizaban altas en la Seguridad Social para obtener ilícitamente prestaciones u obtener autorizaciones de residencia y trabajo a ciudadanos extranjeros.

Se ha constatado que desde estas empresas se habían realizado más de 8.400 altas con las que se habrían obtenido más de 2.100 prestaciones o subsidios por desempleo y 362 extranjeros habrían intentado regularizar su situación.

El director general de la Policía, Ignacio Cosidó, junto con el subsecretario de Estado de Empleo y Seguridad Social, Pedro Llorente, así como responsables policiales ofrecerán detalles de esta operación y del desarrollo del convenio de colaboración entre los Ministerios de Empleo y del Interior contra el empleo irregular y el fraude a la Seguridad Social, en rueda de prensa a las 10.15 horas en el complejo policial de Canillas de Madrid.EFE

11 de mayo de 2014

Cómo detectar el fraude en la contabilidad de las empresas

La mayoría de los delitos económicos se cometen a través de sociedades. De ahí que ser capaz de detectar irregularidades en las cuentas de las empresas sea una tarea crucial a la hora de identificar fraudes. Más en tiempos de crisis, en los que se puede caer en la tentación de maquillar los datos financieros con diversos fines como, por ejemplo, evitar responsabilizarse de impagos o eludir el abono de dividendos a los socios. Se trata de un tipo de actuaciones más frecuentes de lo que pueda parecer y que conlleva consecuencias para un amplio abanico de afectados, desde los proveedores hasta los propios socios de la compañía o los empleados.


Para la investigación de las alteraciones de la contabilidad de la empresa se puede partir de las tres cuentas anuales básicas, fundamentalmente del balance, la cuenta de pérdidas y ganancias y la memoria. Con este fin, es posible acudir a los registros mercantiles o de la propiedad, consultar los ficheros de morosidad, o incluso comprobar en la Dirección General de Tráfico datos sobre vehículos a nombre de la empresa.

Para ir un paso más allá en la averiguación de movimientos sospechosos, aquellos que sean parte interesada, como trabajadores o socios, pueden obtener más información de la compañía. Los socios tienen reconocido el derecho de información en el artículo 93 d. de la Ley de Sociedades de Capital. En cuanto a los empleados, según el artículo 64 del Estatuto de los Trabajadores, los empresarios tienen obligación de proporcionar a los representantes de los trabajadores la misma información contable a la que tengan acceso los socios.

Ejemplos Según explica el abogado, economista y administrador concursal Pedro Juez, las prácticas más burdas o toscas son aquellas en las que el balance es falso, ya que no existen realmente ni los bienes y derechos que se detallan en el activo, ni las deudas con terceros.

Por otro lado, una evolución poco lógica de las cuentas y las falsedades respecto a quién administra, alertan sobre la creación de múltiples empresas y sociedades vinculadas y/o encubiertas con testaferros con el único objetivo de desdibujar la responsabilidad patrimonial o con la simple finalidad de que no se sepa quién es el verdadero propietario de los bienes.

Además, los márgenes de ventas, salarios o rentabilidades que oscilan de manera espectacular de un ejercicio a otro suelen encubrir estructuras de grupo que tienen como principal finalidad la elusión fiscal o el perjuicio para otros socios, acreedores o trabajadores que pueden, por ejemplo, ver cómo son despedidos alegando pérdidas que realmente no existirían si se considerara a todo el entramado empresarial.

La detección de una contabilidad fraudulenta pasa por comprobar unos puntos muy concretos que pueden alertar sobre posibles fraudes. Una regla para localizarlos es partir de la denominada sistemática ABCDEF diseñada por Pedro Juez en su libro Operaciones fraudulentas a través de sociedades.

Según este modelo de análisis, unas cuentas correctas deberían ser ajustadas a la realidad, es decir que tanto lo que se describe en el activo como en el pasivo, sea lo que es en realidad, con balances en partidas claras y bien valoradas, y con consistencia. Es decir, sin partidas ilógicas, como cifras muy relevantes de deudores o acreedores en empresas con nulos ingresos o actividad. Además, debe hacerse una aplicación correcta de deterioros y provisiones, es decir, reflejar la imagen fiel de la empresa, disminuyendo el valor de todos aquellos bienes que hayan sufrido mermas o pérdidas. Por último, la evolución de la contabilidad debe ser lógica a lo largo del tiempo y sin falsedades tanto respecto a quien realmente administra y/o tiene la responsabilidad patrimonial.

Simular una mala situación económica de la empresa puede ser excusa para despidos objetivos o incluso para el cierre de una empresa forzando el concurso de acreedores, lo que implica dejar de pagar a empleados, acreedores, Hacienda o la Seguridad Social, sin coste alguno para el empresario en caso de que no se determine su culpabilidad. La contabilidad de una compañía puede estar encubriendo delitos de blanqueo de capitales, alzamiento de bienes o estafas.

En el ámbito del derecho mercantil, se puede saber si una empresa debe entrar en concurso o no, y si ésta debe declararse culpable. En lo contencioso-administrativo, la mayor parte del fraude fiscal o la corrupción se instrumenta a través de empresas. En lo laboral, la alteración fraudulenta de la contabilidad puede conducir a despidos injustificados o a cerrar empresas, y, en civil, es posible instrumentar sociedades para derivar ingresos y falsear cuentas que lleven a no pagar pensiones compensatorias en casos de divorcio o a repartos injustos de herencias, etc.

El Gobierno pone la lupa en el blanqueo de capitales Uno de los fraudes que se puede detectar en la contabilidad de las empresas es el de blanqueo de capitales. Precisamente, el Consejo de Ministros aprobó el 30 de abril el Reglamento de desarrollo de la Ley de prevención del blanqueo de capitales y para la financiación del terrorismo, publicado en el BOE el pasado martes. El texto incluye las últimas recomendaciones del Grupo de Acción Financiera (GAFI), organismo encargado de fijar los estándares internacionales en la lucha contra el blanqueo.

Según el Gobierno, las últimas recomendaciones de este organismo, de febrero de 2012, no han sido incorporadas todavía en una directiva comunitaria, pero "España ha decidido adelantar su aplicación y situar así la regulación nacional en esta materia a la vanguardia internacional". Con esta nueva regulación se pretende incrementar la eficacia del modelo de prevención incorporando un enfoque orientado al riesgo exigible tanto para el sector público como privado. La ley de 2010 recogía las exigencias internacionales en materia de prevención del blanqueo y, en 2013, se realizaron algunas modificaciones como la incorporación de nuevos requerimientos, en particular en relación con las personas con responsabilidad pública.

El reglamento concreta ahora algunos deberesde los "sujetos obligados": medidas de diligencia debida en cuanto al conocimiento e identificación de los clientes, comunicación de operaciones sospechosas al Sepblac, y dotación de los medios necesarios para dar cumplimiento a estas obligaciones, que deberán ser sometidas a un auditor externo. Se concentran los esfuerzos de control en aquellos clientes, operaciones o productos que presentan más riesgos y se refuerza los órganos de representación institucional.

Un test para comprobar si eres un psicópata

Un curioso test permite a todo aquel que lo haga hacerse una idea del grado de psicopatía que padece. A raíz de la publicación del libro Manual del buen psicópata, sus autores, Kevin Dutton y Andy McNab, ha elaborado este llamativo, e incluso divertido, test

En el libro publicado por Dutton y McNab, se desvelan las claves que determinan que los psicópatas sean personas de éxito, sobre todo en su vida profesional.

Hay ciertos aspectos (temeridad, falta de empatía, crueldad...) claves a la hora de configurar la personalidad de un sujeto. Los psicópatas, por ejemplo, no temen a nada ni a nadie, se enfrentan por igual a todo el mundo, más allá que ante sí tengan a un policía o a un presidente de un país.

También tienen falta absoluta de empatía. No se trata sólo de pensar exclusivamente en uno mismo, aseguran los autores del libro, sino que su falta de empatía se enmarca en hacer ver a sus compañeros de trabajo que tienen que dejar sus problemas en casa porque la organización está diseñada, única y exclusivamente, para trabajar.

Son también crueles en el sentido que son capaces de seguir adelante con sus vidas, sin tener que acudir al psicólogo víctima de una depresión, aunque de sus acciones terceras personas hayan sido dañadas.

7 de mayo de 2014

El fraude en la manipulación del cuentakilómetros asciende a 343 millones cada año

Entre un 5 y un 12 % de los coches de ocasión que se venden en España, y un 30 % de los importados de los países de la Unión Europea, tienen el cuentakilómetros manipulado, según ha denunciado hoy en Barcelona el RACC, que estima que este fraude asciende a 343 millones de euros anuales.

Para probar la facilidad con la que se lleva a cabo esta estafa, el club automovilista ha demostrado que con un dispositivo adquirido a través de internet y siguiendo cuatro sencillos pasos, el estafador puede fijar el número de kilómetros que le convenga.


El RACC alerta que esta manipulación puede conllevar perjuicios al consumidor, que además de pagar más por el vehículo, tiene un mayor riesgo al no tener conocimiento de su desgaste real; para la industria, que tiene menos demanda de vehículos nuevos por culpa de competidores desleales; y para el medio ambiente.

Los expertos del RACC han pedido tipificar como delito la sola manipulación del cuentakilómetros, como ya sucede en Alemania, ya que la legislación española actual sólo penaliza la obtención de beneficios derivada de esta acción.

Trastos para manipular kilómetros

4 de mayo de 2014

Mi casa a salvo con 10 sencillos consejos

Al fin, unos días de vacaciones! Con la Semana Santa, el puente de mayo y la Feria de Abril, llegan días para salir y disfrutar. Estos días en que muchas casas quedan vacías son propicios para que los ladrones aprovechen tu ausencia y desarrollen su actividad delictiva en nuestras viviendas. 


#MiCasaAsalvo en Semana Santa retoma la iniciativa del Ministerio del Interior orientada a las vacaciones de verano para trasladar a todos los ciudadanos unos sencillos consejos del Cuerpo Nacional de Policía y la Guardia Civil que ayuden a evitar el robo en nuestras viviendas durante estos días en los que estamos fuera.

Sigue estos consejos y aporta los tuyos para contribuir a mantener a salvo tu casa y la de todos.


CERRAR

Si vas a estar fuera unos días, recuerda: puertas y ventanas cerradas.
Al salir, asegúrate de cerrarlas bien. También las que dan a patios o sótanos.
Cierra siempre con llave, no solo con el resbalón, porque puede abrirse fácilmente.

Procura que tu puerta tenga al menos dos puntos de cierre. Llevará más tiempo abrirla y el ladrón puede desistir.

Revisa que no exista hueco entre la puerta y el suelo.
Para evitar que la apalanquen, refuerza la parte de las bisagras de tu puerta con pivotes de acero y ángulos metálicos.

Asegura las ventanas de los sótanos con rejas.
Las ventanas que dan a patios son zonas especialmente desprotegidas por estar ocultas a la vista. Ciérralas bien al salir. 

HABITAR

Que tu vivienda parezca habitada es el mejor método disuasorio.
No desconectes totalmente la electricidad. Un timbre desconectado es signo de ausencia.


No cierres del todo las persianas.


La tecnología te lo pone más fácil: los temporizadores automáticos que encienden y apagan las luces o la radio ayudan a aparentar que la casa está habitada.


Si puedes, pide a un vecino que recoja tu correo y deja un teléfono para emergencias.


Nunca escondas una llave de repuesto cerca de tu casa o en lugares como buzón, macetas o caja de contadores.


Es donde primero mira un ladrón.

VIGILAR

Si vives fuera del casco urbano, refuerza la vigilancia.
Ilumina la entrada, el porche y los patios delanteros o traseros.
Un perro es una buena medida de disuasión.

NO DESVELAR

Evita comentar tus planes navideños y su duración con desconocidos o en las redes sociales.

Asegúrate de que tus hijos tampoco informan de vuestra ausencia ni aportan datos personales.

NO ENTRAR

Si encuentras la puerta de tu casa abierta o una ventana rota, no entres. Llama desde fuera a la Policía (091) o a la Guardia Civil (062)
No toques nada del interior. Podrías destruir pruebas.

COLABORAR

Para los ladrones, todos los ojos son cámaras de seguridad. Si ves algo sospechoso, da aviso.

Anota los datos de los vehículos y personas que merodean por los alrededores de la vivienda y da aviso.


Que los ladrones se sientan vigilados, puede contribuir a que desistan.

GUARDAR

No dejes a la vista tus objetos de valor: llaves, talonarios, claves de tarjetas o códigos de acceso a banca on line.

Si tienes que dejar objetos de valor, mejor guárdalos en una caja de seguridad.


Elabora un inventario con los números de serie de aparatos electrónicos, marca y modelo y fotografíalos

.
En caso de robo, es más fácil recuperarlos.

NO ABRIR

Abrir tu puerta o el portal a desconocidos compromete tu seguridad y la de tus vecinos.

No quedes en tu casa con desconocidos por teléfono o internet.
Acepta solo servicios que hayas solicitado previamente (agua, luz, teléfono, gas) y exige acreditación a sus representantes.


Mantén la puerta cerrada hasta que puedas identificar plenamente a la persona que llama.

DENUNCIAR

La colaboración ciudadana anónima CONTRIBUYE A LA SEGURIDAD DE TODOS
Si ves gente merodeando o ruidos en viviendas desocupadas, llama a la Policía (091) o a la Guardia Civil (062).

EVITAR RIESGOS

Si un ladrón entra en tu casa, nunca le hagas frente.
Sal y llama a quien pueda ayudarte.
 

El 95% de los ciberdelitos cometidos quedan impunes

El 95% de los delitos relacionados con las nuevas tecnologías —la llamada cibercriminalidad— quedan impunes, según un estudio sobre este tipo de infracciones que será hecho público próximamente por primera vez por el Ministerio del Interior. “Este fenómeno de la cibercriminalidad tiene gran importancia nacional e internacional, no sólo por la amenaza que representa para los ciudadanos, sino también por el peligro que supone para la economía y las infraestructuras críticas”, según señala el informe en poder de EL PAÍS.


Durante el año pasado, la policía, la Guardia Civil, la Policía Foral de Navarra y las policías locales recibieron 42.437 denuncias sobre delitos sexuales, estafas, fraudes, falsificaciones, amenazas, interceptación ilícita de sus comunicaciones y otras modalidades. Solo han sido esclarecidos 2.167 de esos hechos (el 5,1% de los conocidos por las fuerzas de seguridad del Estado). Eso supone “un porcentaje todavía muy bajo” en comparación con los éxitos policiales obtenidos respecto a las infracciones penales investigadas ese mismo año (el 37%) o con el esclarecimiento de robos y atracos (el 23,9%), según admite el estudio.

Escondidos en la ‘nube’

El Centro Europeo contra los Ciberdelitos, (EC3), dependiente de Europol, y la Comisión Europea (CE) consideran que la nube informática (almacenes de datos virtuales alojados en servidores distantes del usuario) es uno de los principales retos a los que habrá que hacer frente contra los delitos en internet.

“Los servicios en nube tiene muchos beneficios para consumidores y empresas, pero también permiten a muchos criminales almacenar material en internet en lugar de en sus propios ordenadores, lo que hace cada vez más difícil su localización”, aseguró en Bruselas el pasado febrero la comisaria europea de Interior, Cecilia Malmström.

Según el director del EC3, Troels Örting, los ataques suelen producirse desde fuera de la Unión Europea, lo que complica su persecución cuando hay implicados países, por ejemplo de África, donde no existe la protección de datos.

La rapidez, el anonimato, la comodidad y la facilidad de las nuevas tecnologías hacen que los delincuentes las aprovechen para sus actividades, tanto para las “tradicionales” como para otras más novedosas. Esto se traduce en ataques a sistemas informáticos, robo y manipulación de datos, usurpación de identidad, actividades de pederastia, estafas comerciales y bancarias mediante el phising (suplantación de identidad), la difusión de virus o troyanos, etcétera.

El alcance mundial de estas actividades criminales ha causado alarma en todos los Gobiernos del mundo, que han puesto en marcha medidas legislativas para prevenir y castigar tales conductas. Dentro de este contexto se enmarca el Convenio de Cibercriminalidad suscrito en Budapest (Hungría) en 2001, que España ratificó el 1 de octubre de 2010.

El Convenio de Budapest pretende atajar delitos como el acceso ilícito a los sistemas informáticos; la interceptación o interferencia de las redes; la producción y venta de dispositivos y programas que permitan la intrusión en un sistema informático; la alteración o borrado de datos; los fraudes por internet; la producción y distribución de pornografía infantil y los ataques a la propiedad intelectual y a los derechos afines. No obstante, el estudio del Ministerio del Interior también alerta de otros crímenes no contemplados en el Convenio de Budapest, como los delitos contra el honor, las amenazas y coacciones y el narcotráfico.

Dos tercios de las 42.437 infracciones conocidas por las diversas policías españolas en el año 2013 corresponden a fraudes informáticos; las amenazas y coacciones suponen el 20%; y el resto son infracciones de otro tipo.
 
El 5 de diciembre de 2013, el Gobierno de Mariano Rajoy aprobó la nueva Estrategia de Ciberseguridad Nacional “con el fin de dar respuesta al enorme desafío que supone la preservación del ciberespacio de los riesgos y amenazas que se ciernen sobre él”. La Secretaría de Estado de Seguridad y la Secretaría de Estado de Telecomunicaciones han suscrito un acuerdo de colaboración para combatir el cibercrimen.

Tanto la policía como la Guardia Civil han ido reforzando durante el último trienio, con más medios y más personal, las unidades dedicadas a luchar contra los delitos vinculados a internet y a las nuevas tecnologías. Sus investigaciones se saldaron el año pasado con la detención de 5.054 personas y aclararon 2.167 delitos. Eso supone que por cada hecho criminal fueron arrestadas un promedio de 2,33 personas, “lo que indica que los autores no suelen actuar a título individual, sino formando parte de grupos organizados”, según el análisis de Interior.


29 de abril de 2014

El arte del engaño o la picaresca made in spain


Parece que los tiempos de los trileros en la calle y su «¿dónde está la bolita?», ya se han superado. Aquel juego que se usaba como estafa para hacerse con el dinero de los confiados es cosa del pasado pero no su esencia. El «arte» del engaño no ha desaparecido, sólo se ha adaptado a los nuevos tiempos (internet y la telefonía) o se ha reciclado (impostores de todo tipo).

Habitualmente se publican noticias que sorprenden por la ingenuidad de sus víctimas o por el ingenio de los ladrones. Los hay conocidos por todos, como el timo de la estampita. Otros casos se comentan en la tertulia y las redes sociales sin que se acabe de saber muy bien si son reales o una leyenda urbana. Los bulos se propagan más rápido que nunca en la era de la comunicación instantánea.

Sin embargo, casi a diario, hay una fuente fiable que da cuenta a los ciudadanos de las estafas «de moda». Se trata del Cuerpo Nacional de Policía, que a través de sus redes sociales informa de los timos detectados. Por ejemplo, en su cuenta de la red social Twitter, informa de estafas reales que han detectado o les son remitidas por los ciudadanos.

Así, la Policía Nacional sigue advirtiendo periódicamente de que hay diversas monedas de otros países que se están colando como euros o alertando de diferentes estafas telefónicas que se aprovechan de la desesperación de la gente, por ejemplo, utilizando una oferta de trabajo como anzuelo. Son historias que algunos hemos oído en la calle, pero que la Policía confirma de manera oficial para tener en sobre aviso a los ciudadanos.

Al respecto del cambiazo con monedas, la Policía Nacional recoge varios tipos que pueden ser confundidas con los euros. Son la moneda polaca, el bolívar fuerte (de Venezuela) o los peso dominicanos y chilenos. Todos ellos tienen semblanza con la moneda única europea, con su borde dorado y el centro plateado. Una de las fotos ofrecidas por la Policía era de un internauta que aseguraba que se la habían« colado», seguramente en un cambio en una tienda, por lo que la mostraba para advertir al resto de personas.

Varios timos telefónicos

Con ironía, el Cuerpo Nacional de Policía explica: «Las ofertas de empleo que te remitan a un teléfono 80...son tan poco creíbles como una cita el 30 de febrero». Y es que, como esta, hay diferentes estafas confirmadas por los agentes que se llevan a cabo a través del teléfono.
Otra de las ellas consiste en que nos informan a través de nuestro teléfono de que nos ha tocado un móvil gratis. Supuestamente es nuestra operadora de telefonía, que nos indica que llamemos a un contacto que comienza por 806 para cerrar la operación. El resultado es un fraude.
A través de la mensajería SMS también circula un timo que consiste en enviar a la víctima un mensaje que contiene nuestro nombre, apellidos y DNI. Así logran que pensemos que debe ser una empresa, con la cual tenemos un contrato o relación, puesto que tienen nuestros datos. Ese mensaje asegura que se trata de un «asunto de interés» y de nuevo invitan a que llamemos a un número que empieza por 80.
Otros dos tipos de estafas son mediante llamada o contestador. En una de las especificadas por los agentes, los estafadores realizan una llamada perdida a la víctima. Al devolverla se escucha un contestador que nos asegura que se trata de un paquete que tenemos que recibir y que llamemos a un teléfono que en este caso comienza por 905, de nuevo, de pago.
Entre las más llamativas se encuentra la siguiente estafa: La víctima recibe una llamada de un teléfono real, es decir que aparece con el tipo de numeración habitual. Al otro lado se oye una voz que dice nuestro nombre de pila y que nos han tocado 3.000 euros. En ese momento se corta. La víctima ingenua llamará, sin saber que lo está haciendo a un número que le cobrará dinero a su cuenta.

Internet y los «actores»

Mención aparte merecen las estafas en internet que cambian cada día vía correo electrónico o por suplantación de webs. Pero eso sí, cabe recordar que el arte del engaño en persona se sigue ejecutando. Por ejemplo, recientemente detuvieron a varias personas en toda España, una de ellas en la Comunitat Valenciana, que se hacían pasar por técnicos del servicio del gas.
Simulaban reparaciones por las que cobraban hasta 390 euros. Se aprovechaban de personas de avanzada edad que viven solas o de inmigrantes. Con esta sencilla suplantación estafaron a nada más y nada menos que a 2.000 personas.

Twitter Facebook Favorites

 
Design by NewWpThemes | Blogger Theme by Lasantha - Premium Blogger Themes | New Blogger Themes